عرض توضيحي
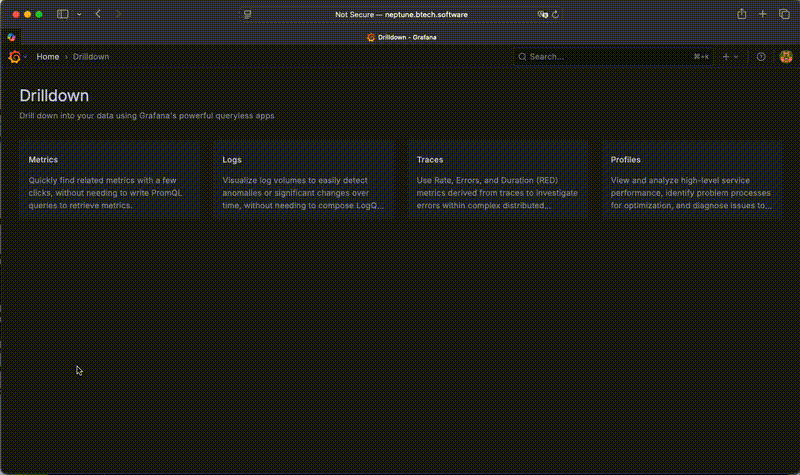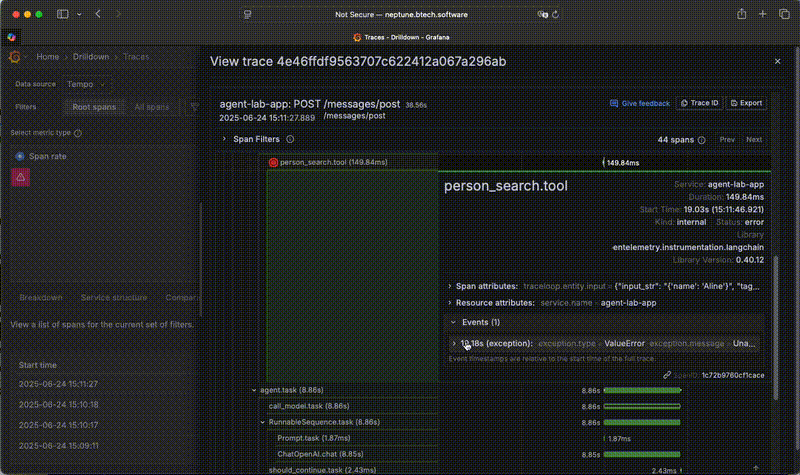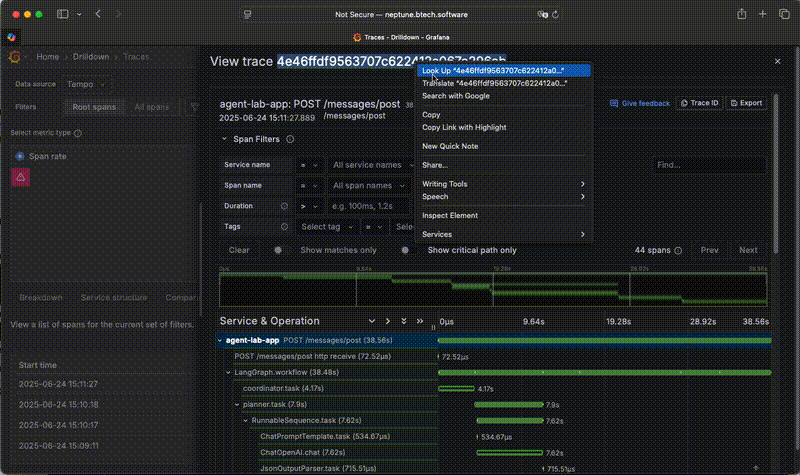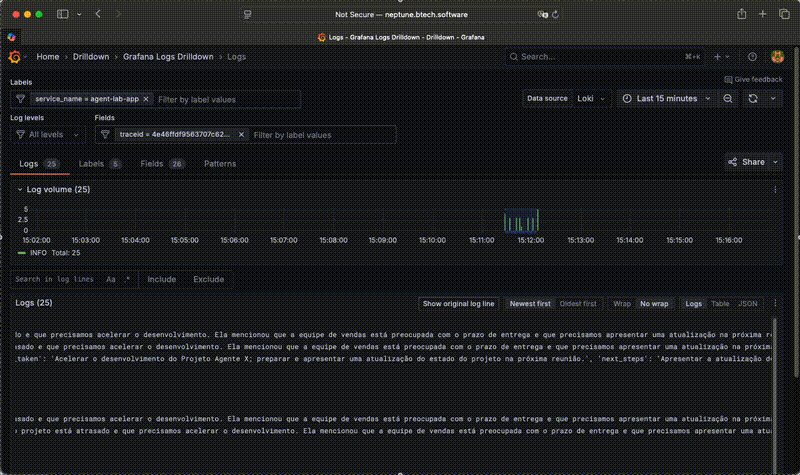
التنفيذ المرجعي
يوجد التنفيذ المرجعي لقابلية المراقبة باستخدام Grafana في المجلد
otel/grafana/: إعدادات OpenTelemetry Collector
(otel-config.yml)، وإعدادات جمع البيانات في Prometheus (prometheus.yml)، وتخزين
التتبّعات في Tempo (tempo.yml)، ومصادر بيانات Grafana (datasources.yml).
يستخدم هذه الإعدادات الملف compose-grafana.yml، الذي يشغّل
التطبيق مع الحزمة الكاملة — OpenTelemetry Collector (OTLP على :4317/:4318)،
وPrometheus، وTempo، وLoki، وGrafana.
شغّله وافتح لوحات المعلومات (راجع تشغيل التطبيق):
docker compose -f compose-grafana.yml up --build- واجهة Grafana: http://localhost:3000 — بيانات الاعتماد الافتراضية
admin/admin - الواجهة البرمجية للتطبيق: http://localhost:18000/docs
ما ينبغي ملاحظته: spans طلبات HTTP لكل طلب، واستدعاءات LLM المتداخلة في LangChain مع استهلاك الرموز، وعبارات SQLAlchemy، وسجلات التطبيق في Loki. ما الذي يُرصد ولماذا: دليل قابلية المراقبة.
ملاحظة: هذا التنفيذ مرجعي فقط. في سيناريو إنتاج حقيقي، خذ إعدادات الخصوصية والأمان بعين الاعتبار — المصادقة والتفويض والتشفير.